Superficie expuesta
Activos, aplicaciones, identidades y servicios con vulnerabilidades acumuladas.
TENOX Cybersecurity
Defensa ofensiva. Resiliencia real.
Simulamos ataques reales, respondemos a incidentes y fortalecemos su organización con hallazgos verificables que orientan decisiones.
El contexto
Las amenazas evolucionan sin pausa. Cada día sin visibilidad completa es una oportunidad para el adversario.
Riesgo
Activos, aplicaciones, identidades y servicios con vulnerabilidades acumuladas.
Controles que no muestran toda la cadena de ataque ni su impacto operativo.
Phishing, suplantación y errores cotidianos que abren rutas de acceso.
Sin pruebas previas, la contención y la recuperación consumen tiempo crítico.
Nuestro enfoque
Red Team y pentesting para identificar rutas reales de compromiso.
Respuesta a incidentes, análisis forense y recuperación de datos.
SGSI, hardening y personas para cerrar brechas y elevar la resiliencia.
Ejercicios con autorización, reglas de compromiso y alcance previamente acordado.
Servicios
Visión integral: priorización por impacto y verificación de cierre.
Red Team
Evaluamos la resistencia real de redes, aplicaciones, identidades y personas mediante emulación de adversarios con cadena de ataque completa.
OWASP, autenticación, lógica de negocio, inyección y autorización.
iOS y Android: análisis estático, dinámico y flujos sensibles.
Perímetro, servicios, configuraciones y segmentación interna.
Identidades, privilegios, escalamiento y movimiento lateral.
Resultados
Superficie de ataque y activos en alcance.
Explotación controlada y cadena de riesgos.
Criticidad e impacto en el negocio.
Re-test de controles y remediaciones.
El informe responde qué puede comprometerse, cuál es el impacto y cómo se corrige.
Respuesta a incidentes
Coordinación con equipos internos, legales y terceros según el plan del cliente.
SGSI y hardening
Políticas, inventario, riesgos, controles y mejora continua.
Redes, accesos y privilegios para reducir el movimiento lateral.
Configuraciones seguras en Windows, Linux y plataformas críticas.
MFA, protección de datos y gestión de claves.
Objetivo: comprender qué ocurrió, delimitar la exposición y sostener las medidas de remediación.
Eventos, Registry, MFT, USN y ejecución. AD, Kerberos, PowerShell, IIS y actividad lateral.
FSEvents, APFS, Unified Logs, persistencia y TCC.
auth/syslog, systemd, SSH, cron y auditoría.
Respaldo y datos de apps. Mensajes, archivos y metadatos. Ubicación, navegación y artefactos de sistema.
Extracción lógica o física cuando sea viable. Bases de apps y preferencias. Llamadas, mensajes, navegación y ubicación disponible.
El examen de dispositivos móviles depende del dispositivo, su estado, los datos accesibles y la autorización legal.
Vector de entrada y credenciales comprometidas.
Actividad maliciosa y herramientas utilizadas.
Mecanismos de permanencia y modificaciones.
Movimiento lateral y comunicaciones externas.
Artefactos: MFT, Prefetch, AmCache, logs y Registry.
Recuperación de datos
Identificación de familia y mecanismo de cifrado. Evaluación de descifradores disponibles. Revisión de respaldos, VSS y persistencia.
NTFS, APFS, exFAT, ext4 y otras estructuras. Discos, SSD, USB, NAS y conjuntos RAID. Reconstrucción y carving según viabilidad.
La recuperación depende del medio, las claves y la sobrescritura o TRIM. No se garantiza el éxito.
Naturaleza y viabilidad de la pérdida.
Imagen forense y preservación del original.
Reconstrucción, descifrado viable y extracción.
Datos verificados y recomendaciones.
Ingeniería social
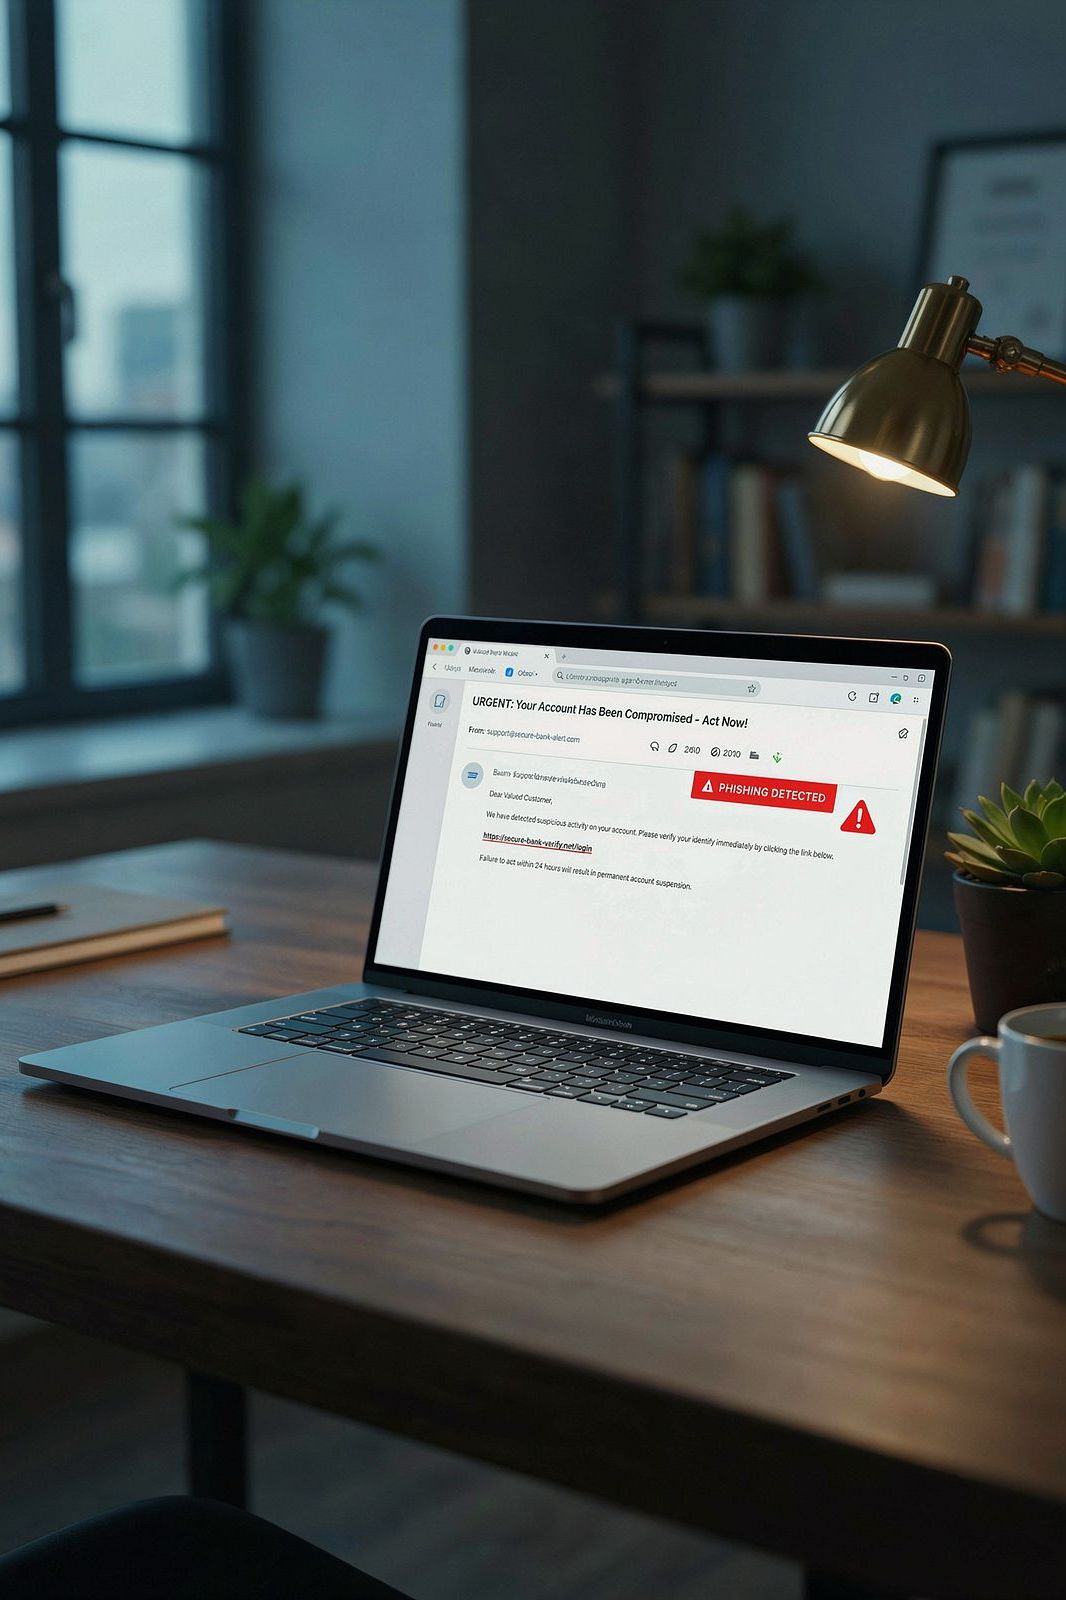
Medimos comportamientos observables y entrenamos respuestas frente a amenazas sociales. Las personas son el vector más explotado y también la defensa más efectiva cuando están preparadas.
Phishing dirigido, spear phishing y vishing mediante suplantación telefónica.
Smishing por SMS y mensajería móvil. Tailgating y pruebas de controles físicos.
Baiting con medios USB controlados. Talleres, métricas y refuerzo continuo.
Metodología
Definir objetivos, reglas y prioridades.
Reconocimiento y superficie con OSINT.
Ejecutar TTPs y generar evidencia.
Remediar y re-test.
Referencias metodológicas: MITRE ATT&CK®, OWASP WSTG y gestión de riesgo / ISO/IEC 27001.
Las referencias a terceros no implican alianza ni certificación con sus fabricantes.
Entregables
Riesgos clave, impacto de negocio y prioridades.
Evidencia, hallazgos, trazabilidad y detalle para remediar.
Acciones ordenadas por criticidad y esfuerzo.
Validación de medidas y riesgos residuales.
Los resultados se adecuan a la autorización, confidencialidad, acceso disponible y objetivos contratados.
La única forma de saberlo es ponerlo a prueba antes de que lo haga el adversario.